
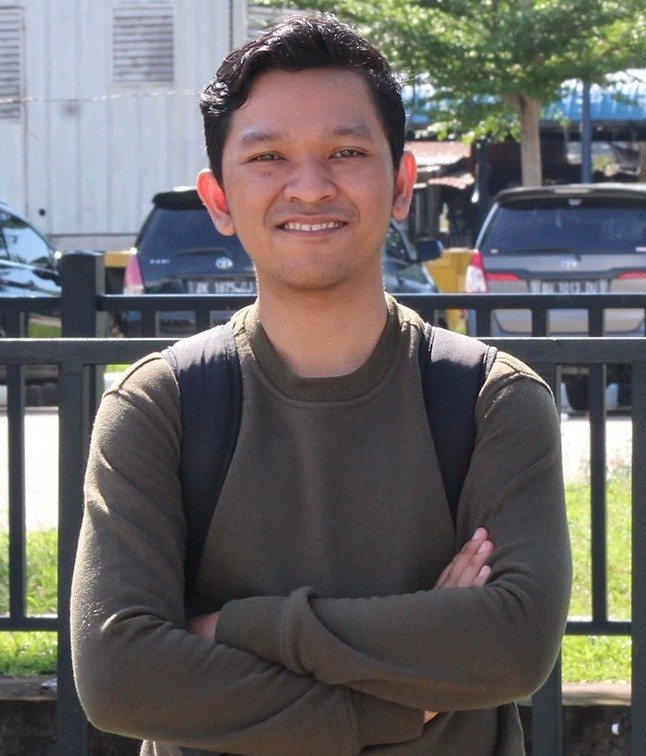
Oleh: Afrizal
Mahasiswa S2 Prodi Teknologi Persenjataan UNHAN RI
INSIDEN kebocoran data pelanggan Fore Coffee kembali menyoroti persoalan mendasar dalam ketahanan digital sektor komersial. Peristiwa semacam ini kerap dipandang sebatas masalah keamanan aplikasi yang dapat diselesaikan dengan mengganti PIN atau kata sandi. Padahal, jika ditinjau dari perspektif pertahanan siber dan penggunaan cyber weapon (senjata siber), kebocoran data berskala besar berpotensi menimbulkan dampak strategis yang jauh melampaui kerugian individu maupun perusahaan.
Eksploitasi kerentanan sistem yang berujung pada kebocoran data massal menuntut penanganan melalui mekanisme incident response atau respons insiden yang disiplin, terukur, dan terstruktur. Tanpa penanganan yang tepat, data yang telah bocor dapat terus dimanfaatkan untuk berbagai bentuk kejahatan digital, bahkan berpotensi menjadi bagian dari operasi siber yang lebih kompleks.
Dalam lanskap peperangan digital modern, senjata siber tidak lagi terbatas pada perangkat lunak berbahaya (malware) seperti Stuxnet, yang dirancang untuk mengganggu sistem industri dan infrastruktur fisik. Data komersial juga dapat menjadi sumber daya strategis bagi pihak yang ingin melakukan spionase, manipulasi informasi, atau operasi pengaruh terhadap suatu negara.
Ketika data pelanggan yang mencakup nama, nomor telepon, alamat email, dan pola transaksi jatuh ke tangan pihak yang tidak berwenang, informasi tersebut dapat diolah menjadi bahan intelijen. Pelaku kejahatan siber, termasuk kelompok yang disponsori negara atau state-sponsored hackers, berpotensi memanfaatkannya untuk menyusun kampanye rekayasa sosial (social engineering) yang menyasar individu maupun kelompok tertentu.
Analisis terhadap data yang bocor dapat membantu pelaku mengidentifikasi target, memetakan kebiasaan, dan menyusun pesan penipuan yang lebih meyakinkan. Risiko menjadi semakin serius apabila informasi tersebut dikombinasikan dengan data dari sumber lain, terutama untuk menyasar pejabat pemerintah, personel pertahanan, atau individu yang memiliki akses terhadap sistem strategis.
Sebagai contoh, seseorang yang menggunakan kata sandi serupa pada sejumlah layanan digital berpotensi menghadapi risiko pengambilalihan akun apabila kredensialnya turut terekspos dalam kebocoran data lain. Praktik penggunaan kata sandi yang sama di berbagai platform dapat membuka jalan bagi serangan credential stuffing, yakni upaya mengambil alih akun dengan menggunakan kombinasi nama pengguna dan kata sandi yang telah bocor.
Di sinilah letak bahaya strategis kebocoran data komersial. Celah yang semula muncul pada aplikasi untuk kebutuhan sehari-hari dapat berkembang menjadi pintu masuk bagi serangan terhadap individu, organisasi, bahkan institusi yang memiliki fungsi penting bagi negara.
Lebih jauh, perkembangan kecerdasan buatan atau artificial intelligence (AI) memungkinkan pelaku mengolah data dalam jumlah besar secara lebih cepat. Teknologi tersebut dapat membantu menyusun pesan penipuan yang dipersonalisasi, mengidentifikasi calon sasaran, dan mengotomatisasi kampanye manipulasi informasi.
Dalam konteks operasi pengaruh, data yang bocor berpotensi dimanfaatkan untuk menentukan kelompok sasaran dan menyesuaikan pesan yang disebarkan melalui media sosial. Namun, kebocoran data tidak serta-merta membuktikan adanya operasi intelijen atau serangan yang disponsori negara. Potensi tersebut perlu dipahami sebagai risiko yang harus diantisipasi melalui pengawasan, investigasi, dan penguatan sistem pertahanan siber.
Dengan demikian, data komersial yang bocor dapat menjadi sumber daya bagi pihak yang memiliki kepentingan tertentu. Jika tidak dikelola dengan baik, kerentanan pada sektor sipil berpotensi dimanfaatkan untuk mengganggu kepercayaan publik, merugikan perekonomian, dan meningkatkan risiko keamanan nasional.
Kerentanan, Kebocoran Data, dan Respons Insiden
Kerentanan sistem, kebocoran data, dan respons insiden merupakan tiga unsur yang saling berkaitan dalam menentukan tingkat ketahanan siber. Hubungan ketiganya dapat dipahami melalui prinsip dasar manajemen risiko dan pertahanan digital.
Pertama, kerentanan sistem merupakan titik lemah dalam pertahanan digital. Seberapa pun canggihnya sebuah sistem keamanan, satu kelemahan dalam pengelolaan antarmuka pemrograman aplikasi (application programming interface atau API), penerapan enkripsi, pengaturan hak akses, maupun pembaruan perangkat lunak dapat membuka peluang eksploitasi.
Karena itu, keamanan sistem tidak cukup dibangun melalui pemasangan perangkat pelindung. Pengelola juga perlu memastikan bahwa seluruh komponen sistem diperiksa secara berkala, hak akses dibatasi sesuai kebutuhan, dan setiap kelemahan yang ditemukan segera diperbaiki.
Kedua, kebocoran data dapat memperbesar risiko terhadap keamanan organisasi dan negara. Informasi yang jatuh ke tangan pihak yang tidak berwenang dapat digunakan untuk penipuan, pencurian identitas, pemetaan target, hingga serangan lanjutan terhadap akun dan jaringan digital.
Dalam sektor pertahanan, kebocoran informasi sensitif dapat berdampak lebih serius karena berpotensi membuka pola komunikasi, hubungan antarindividu, atau informasi lain yang dapat dimanfaatkan untuk spionase. Meski data pelanggan komersial tidak serta-merta setara dengan dokumen rahasia negara, keterhubungan berbagai layanan digital membuat perlindungan data sipil turut berkontribusi terhadap keamanan ekosistem digital nasional.
Ketiga, respons insiden menentukan seberapa jauh dampak kebocoran dapat dibatasi. Kecepatan dan ketepatan penanganan menjadi indikator penting ketahanan sebuah organisasi.
Respons tersebut tidak cukup dilakukan dengan meminta pengguna mengganti PIN atau kata sandi. Pengelola sistem perlu mengidentifikasi sumber insiden, membatasi akses yang terindikasi disalahgunakan, mengamankan bukti digital, melakukan audit forensik, serta memperbaiki celah yang memungkinkan insiden terjadi.
Pengguna yang terdampak juga perlu memperoleh informasi yang jelas mengenai jenis data yang terekspos dan langkah perlindungan yang harus dilakukan. Apabila terdapat indikasi pencurian kredensial, pengelola perlu mengarahkan pengguna untuk mengganti kata sandi, mengaktifkan autentikasi multifaktor, dan memeriksa aktivitas akun yang mencurigakan.
Pertahanan siber yang tangguh bukanlah sistem yang semata-mata mengklaim tidak pernah mengalami serangan, melainkan sistem yang mampu mendeteksi ancaman, membatasi dampak, memulihkan layanan, dan mencegah kejadian serupa terulang.
Membangun Pertahanan Siber yang Proaktif
Indonesia memerlukan pendekatan pertahanan siber yang lebih proaktif dan terintegrasi. Perlindungan tidak boleh hanya berfokus pada penanganan setelah insiden terjadi, tetapi juga harus mencakup pencegahan, deteksi dini, pengujian berkala, dan pemulihan sistem.
Setidaknya terdapat tiga langkah strategis yang perlu diperkuat.
Pertama, menerapkan Zero-Trust Architecture dan pertahanan aktif.
Pemerintah perlu memperkuat standar keamanan berbasis Zero-Trust Architecture, khususnya pada infrastruktur kritis dan sistem yang mengelola data sensitif. Prinsip ini menegaskan bahwa tidak ada pengguna, perangkat, atau koneksi yang otomatis dipercaya hanya karena berada di dalam jaringan organisasi.
Setiap permintaan akses harus diverifikasi berdasarkan identitas, tingkat kewenangan, kondisi perangkat, dan konteks akses. Penerapannya perlu didukung autentikasi multifaktor, enkripsi yang memadai, pembatasan hak akses, serta pemantauan aktivitas secara berkelanjutan.
Pendekatan tersebut harus disesuaikan dengan tingkat risiko dan karakteristik masing-masing sektor. Perusahaan komersial yang mengelola data pelanggan, misalnya, perlu menerapkan standar perlindungan yang sebanding dengan sensitivitas dan skala data yang dikelolanya.
Selain itu, pertahanan aktif harus dilaksanakan secara sah dan terukur melalui pemantauan ancaman, pengujian keamanan, pertukaran informasi intelijen siber, serta penanganan kerentanan sebelum dimanfaatkan oleh pihak yang tidak bertanggung jawab.
Kedua, mentransformasi respons insiden melalui otomatisasi dan simulasi serangan.
Deteksi ancaman perlu diperkuat melalui otomatisasi dan pemanfaatan AI maupun machine learning (ML). Teknologi tersebut dapat membantu mengidentifikasi pola aktivitas tidak wajar, mempercepat analisis peringatan keamanan, dan memprioritaskan ancaman berdasarkan tingkat risikonya.
Sistem yang telah memenuhi persyaratan teknis juga dapat menerapkan isolasi otomatis terhadap perangkat atau komponen yang terindikasi terkompromi. Namun, tindakan tersebut harus dilengkapi mekanisme pengawasan agar tidak menimbulkan gangguan yang tidak perlu terhadap layanan penting.
Di samping itu, organisasi perlu mengembangkan latihan pertahanan siber melalui cyber range, yaitu lingkungan simulasi untuk menguji kemampuan personel dalam menghadapi serangan digital. Latihan ini memungkinkan tim keamanan menguji prosedur deteksi, koordinasi, pengambilan keputusan, dan pemulihan tanpa membahayakan sistem operasional yang sebenarnya.
Melalui latihan berkala, respons insiden tidak berhenti sebagai dokumen prosedur, tetapi menjadi kemampuan operasional yang dapat diukur dan dievaluasi.
Ketiga, membangun Cyber Reserve dan memperkuat integrasi sipil-militer.
Indonesia membutuhkan talenta siber yang memadai untuk menghadapi ancaman yang terus berkembang. Karena itu, pengembangan Cyber Reserve atau cadangan tenaga ahli siber dapat dipertimbangkan sebagai bagian dari strategi peningkatan kapasitas nasional.
Skema ini dapat melibatkan tenaga profesional, akademisi, peneliti, dan praktisi industri yang memiliki kompetensi relevan. Pelibatan mereka harus didukung kerangka hukum yang jelas, mekanisme komando dan koordinasi, perlindungan data, serta batas kewenangan yang tegas.
Koordinasi antara TNI, Polri, Badan Siber dan Sandi Negara (BSSN), kementerian dan lembaga terkait, perguruan tinggi, serta sektor swasta juga perlu diperkuat. Masing-masing pihak memiliki mandat dan keahlian berbeda yang dapat saling melengkapi dalam pencegahan, deteksi, penanganan, dan pemulihan insiden siber.
Dalam konteks ini, pembentukan satuan tugas gabungan untuk pengujian keamanan dan audit infrastruktur digital kritis dapat menjadi salah satu pilihan kebijakan. Pelaksanaannya harus berdasarkan kewenangan yang sah, standar teknis yang terukur, serta mekanisme pertanggungjawaban yang transparan.
Kebocoran Data sebagai Peringatan Strategis
Rantai pasok digital sektor komersial merupakan bagian dari ekosistem digital nasional. Perusahaan yang mengelola data pelanggan dalam jumlah besar tidak dapat dipandang sebagai entitas yang sepenuhnya terpisah dari kepentingan keamanan nasional.
Kelemahan pada satu layanan digital berpotensi menimbulkan dampak berantai, terutama ketika data yang bocor dikombinasikan dengan informasi dari platform lain. Oleh sebab itu, audit keamanan dan pengujian ketahanan perlu dilakukan secara berkala terhadap sistem yang memiliki tingkat risiko tinggi.
Pemerintah juga perlu memastikan bahwa kewajiban perlindungan data pribadi dijalankan secara konsisten. Transparansi mengenai insiden, pemberitahuan kepada pihak terdampak, investigasi yang dapat dipertanggungjawabkan, serta perbaikan sistem merupakan bagian penting dari upaya membangun kepercayaan publik.
Kasus kebocoran data pelanggan Fore Coffee, sejauh fakta insidennya dapat diverifikasi, harus menjadi pengingat bahwa keamanan digital bukan semata-mata urusan teknis perusahaan. Peristiwa semacam ini menunjukkan pentingnya tata kelola data, kesiapan respons insiden, dan koordinasi lintas sektor dalam menghadapi risiko digital.
Namun, penting pula untuk membedakan antara insiden kebocoran data dan bukti adanya operasi siber yang ditujukan untuk melemahkan negara. Keduanya memiliki tingkat pembuktian yang berbeda. Analisis pertahanan harus bertumpu pada fakta, hasil investigasi, dan penilaian risiko yang dapat dipertanggungjawabkan, bukan semata-mata asumsi mengenai keterlibatan pihak tertentu.
Pada akhirnya, mempertahankan kedaulatan di ruang siber membutuhkan perubahan paradigma: dari sekadar membangun tembok pertahanan menuju sistem yang mampu mengenali ancaman, menutup celah, melindungi data, dan memulihkan layanan secara cepat.
Jika kerentanan aplikasi komersial dapat dimanfaatkan untuk menimbulkan kerugian yang lebih luas, Indonesia perlu menjadikan setiap insiden sebagai momentum untuk memperkuat ketahanan digital. Keamanan siber bukan hanya tentang melindungi perangkat dan jaringan, melainkan juga menjaga kepercayaan masyarakat, keberlangsungan ekonomi, dan kepentingan nasional.
Kedaulatan siber tidak cukup dipertahankan dengan membangun benteng digital. Kedaulatan itu harus dijaga melalui kesiapsiagaan, disiplin pengamanan data, dan kemampuan merespons ancaman sebelum berkembang menjadi krisis nasional. ***
Be First to Comment